CONTENTS / ARTICLE MAP目次14項目
WordPressの安全面が気になるときは、WordPress本体だけでなく、プラグインやサーバー側も合わせて確認することが大切です。特にPHPの重大な脆弱性が公表されている現在は、サーバー会社が修正済みか、早めに確認しましょう。
これまでさまざまなご相談をいただく中で、以前にもお仕事をご相談いただいた方から、WordPressとサーバーの安全面を確認してほしいという追加のご相談をいただきました。確認した内容を報告書にまとめ、お渡ししました。
ご相談いただき、ありがとうございました。
この記事では、お客様の環境や確認結果は載せず、サイトを運営する方に向けて、一般的な確認の考え方と、最近のPHPの問題についてお話しします。今回のご相談の原因や確認結果を、以下の一般的な説明に当てはめたものではありません。
WordPressのセキュリティ対策、まず何をすればいい?
まずは、サーバー会社のPHPに関するお知らせを確認し、使っているサイトが修正済みか問い合わせてください。そのうえで、WordPress本体・プラグイン・ログイン・バックアップの状態も確認していきます。
今すぐ確認したい3つのこと
① サーバー会社からPHPの脆弱性について案内が出ているか。
② 自分のサイトに修正が適用されているか、必要な操作があるか。
③ WordPress本体とプラグインに、未対応の更新がないか。
PHPはWordPressを動かすためにサーバー側で使われる仕組みです。WordPressの更新ボタンを押しただけでは、PHP自体の修正が完了するとは限りません。管理方法や修正の適用方法は、サーバー会社や契約によって異なります。
自分で設定を変えるのが難しい場合は、サイトを放置せず、管理会社やサーバー会社に連絡して現状を確認してください。問題が起きている、更新ができないといった場合も、状況の整理からご相談いただけます。
WordPressの安全確認をご相談いただき、報告書をお渡ししました
今回いただいたのは、WordPressとサーバーの安全面について確認してほしい、というご相談です。サイトの状況を確認し、結果を報告書にまとめてお渡ししました。
サイトの安全面は、専門的な言葉だけが並んでいても、運営する方が次に何をすればよいのか分かりにくいものです。僕は、確認した範囲と分かったこと、さらに確認が必要なことを分けてお伝えすることが大切だと考えています。
なお、確認できる範囲やお渡しする内容は、ご依頼ごとに異なります。確認をしたことだけで、あらゆる攻撃や過去の侵入がなかったと証明できるわけではありません。改善作業まで必要な場合は、作業範囲や影響を確認したうえで進め方をご案内します。
PHPの脆弱性とは? WordPressサイトにも関係しますか
はい。WordPressを動かしているPHPに問題があれば、WordPressサイトにも関係する可能性があります。今回の問題は、WordPressだけに限らず、PHPを使うさまざまなWebサービスに関係します。
2026年10月21日、PHPの開発元は、第三者がログインせずに外部からサーバー上で不正な処理を実行できる可能性のある、重大な脆弱性を2件公表し、修正版を公開しました。識別番号はCVE-2026-109618とCVE-2026-109619で、組み合わせは「PHP2Shell」とも呼ばれます。
IPAは、これらが2026年10月26日、米国の公的機関CISAによる悪用確認済みの脆弱性一覧に掲載されたと案内しています。IPAの注意喚起、WordPress公式のお知らせも確認できます。
PHPのバージョン確認方法と、修正版の目安
WordPressの管理画面に入れる場合は、「ツール」→「サイトヘルス」→「情報」→「サーバー」で、使っているPHPのバージョンを確認できます。サーバー会社の管理画面に表示される場合もあります。表示場所は環境によって異なります。
下の表は、2026年10月21日に公表された上記2件の脆弱性について、PHP開発元が公開した修正版です。一般に、同じ系列で表より前の版は影響を受ける対象です。
| 利用中の系列 | 修正版 |
|---|---|
| PHP 8.2系 | 8.2.35 |
| PHP 8.3系 | 8.3.36 |
| PHP 8.4系 | 8.4.27 |
| PHP 8.5系 | 8.5.12 |
ただし、表示された番号だけで「未修正」「すべて安全」と決めつけないでください。サーバー会社や製品提供元が、古い番号の製品に修正を適用している場合もあります。逆に、上記の番号であれば、その後に見つかる別の問題も含めて安全だと保証されるわけではありません。ご自身の契約先に、対象のサイトへの適用状況を確認しましょう。
PHP 8.1以前はPHP開発元のサポートが終了しています。提供元独自の修正があるかを確認し、サポートされる環境への移行を検討してください。PHP 8.2も2026年末に開発元のサポート終了予定です。詳しくはPHP開発元のお知らせをご覧ください。
なお、PHP開発元は10月23日、特定の設定とアプリの組み合わせに関する別の注意(CVE-2026-115560)も公表しています。一般的なWordPressサイトが必ず該当するという意味ではありませんが、上記の版にしたら最新情報を確認しなくてよい、ということでもありません。設定や対応についても利用先の案内を確認してください。
PHPの脆弱性への対応は、サーバー会社と一緒に確認する
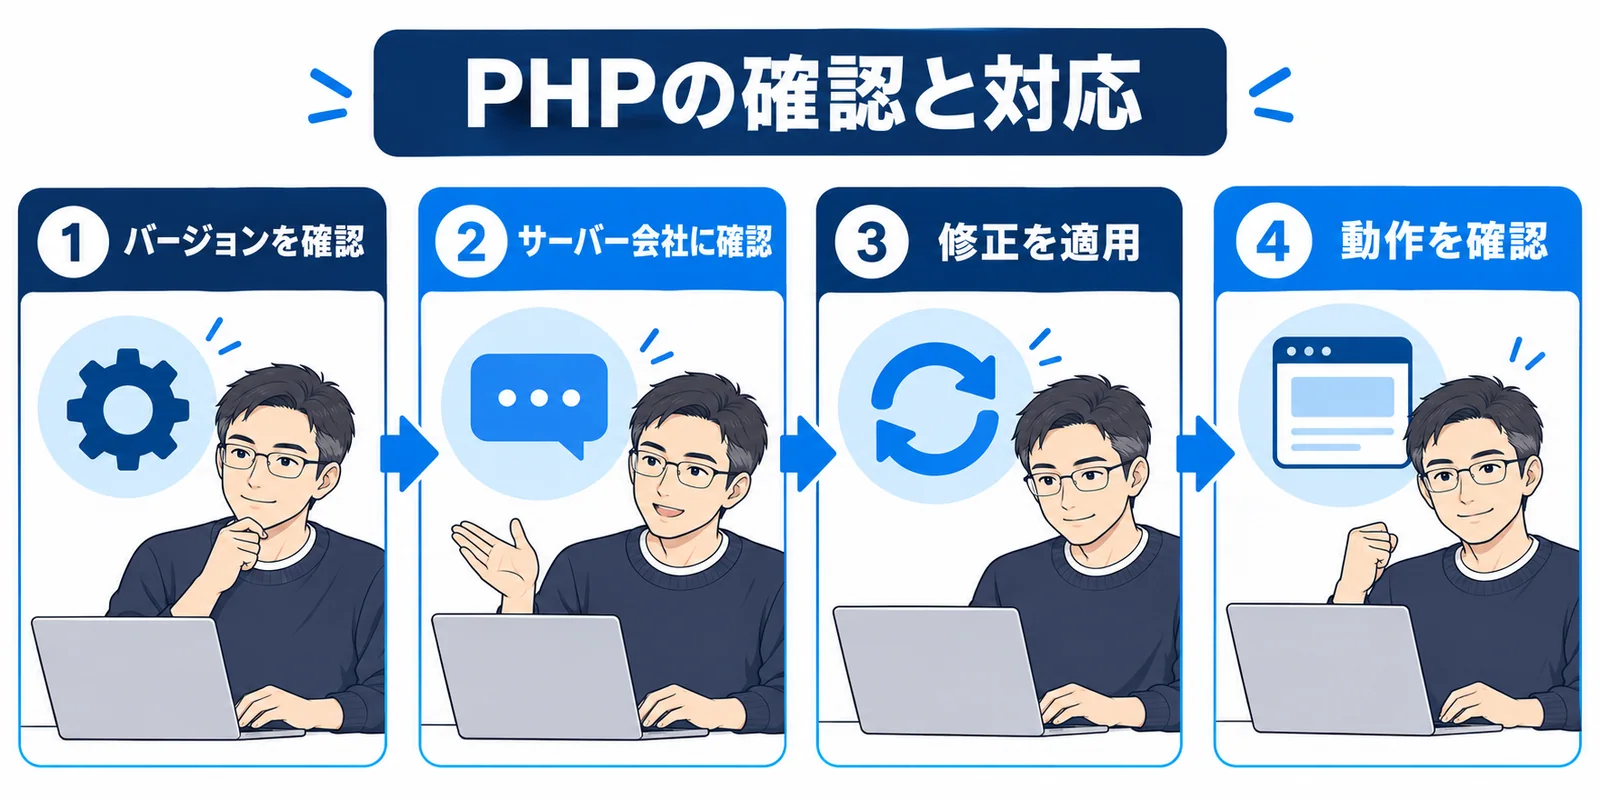
サーバー会社が自動で修正を適用している場合も、利用者側でPHPの変更が必要な場合もあります。まずは公式のお知らせを読み、不明な点を問い合わせましょう。
画像は左右に動かせます。下のリンクから大きく開けます。
画像を大きく開く(別タブ)
- 現在の情報を確認する。契約している会社と、WordPress上などで見えるPHPのバージョンを確認します。
- 提供元へ確認する。「このサイトに今回の修正は適用されていますか。利用者側で必要な操作はありますか」と聞きます。番号が古く見える場合も修正の有無を確認します。
- 必要な修正を急ぐ。未対応なら、会社の手順に沿って修正を進めます。バックアップと互換性の確認は大切ですが、攻撃が確認された問題なので、何日も放置する理由にはしません。
- サイトの動作を確認する。更新後は主要ページや管理画面、フォームなど、利用している機能を確認します。送信・決済の試験は影響のない方法を決めて行います。
古いテーマやプラグインが新しいPHPに対応せず、表示が崩れたりエラーになったりすることがあります。更新できない場合は一人で試行錯誤を続けず、サーバー会社や保守担当者に相談し、互換性を確認しながら対応します。
WordPressのセキュリティチェックで確認したい項目
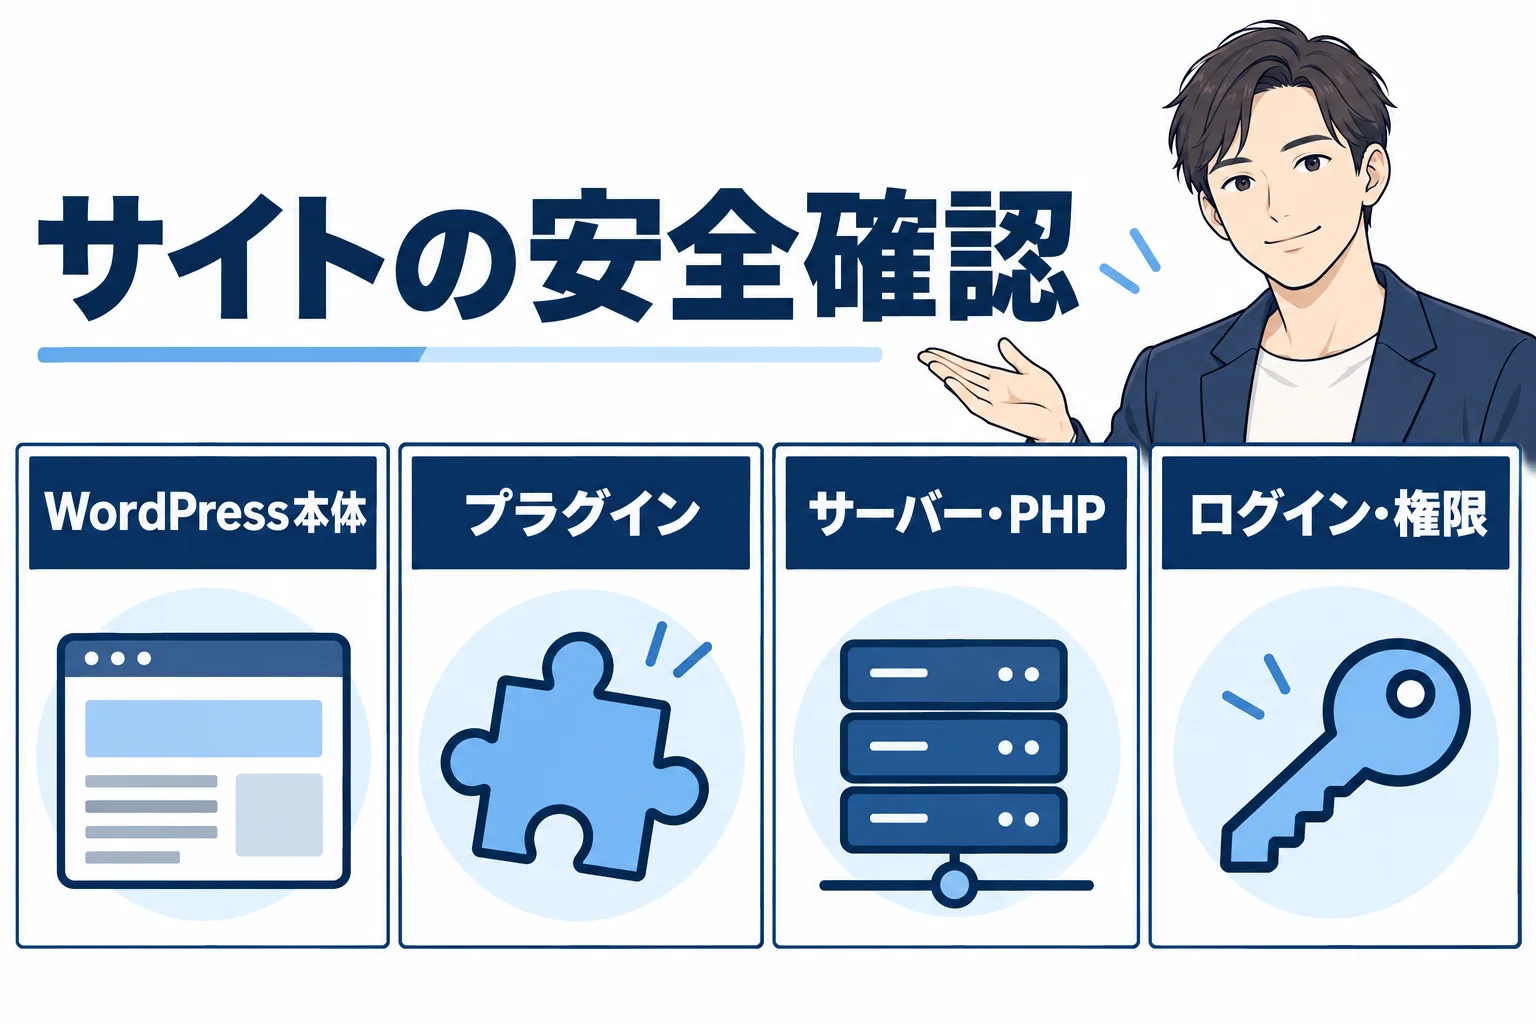
PHPだけでなく、サイト全体をいくつかの場所に分けて見ていくと、次に何をすべきか整理しやすくなります。以下は一般的な確認項目で、今回のご依頼で確認した項目の一覧ではありません。
画像は左右に動かせます。下のリンクから大きく開けます。
画像を大きく開く(別タブ)
| 確認する場所 | 確認したいこと |
|---|---|
| WordPress本体 | 更新のお知らせがないか。使っている機能に影響しないかを確かめて対応する。 |
| プラグイン・テーマ | 更新状況や提供元の案内、使っていないものの扱いを確認する。削除前には必要性と影響を確認する。 |
| サーバー・PHP | 提供元の脆弱性対応、PHPの修正状況や管理画面の設定を確認する。 |
| ログイン・権限 | 不要な管理者が残っていないか。強固なパスワードや二段階認証を利用できるか確認する。 |
| バックアップ | 記事や画像などの控えがあり、必要なときに戻せるかを確認する。 |
すべてのサイトに同じ設定が正解とは限りません。会員サイト、決済、予約などを使っている場合は、設定変更や更新が利用者に与える影響も考えます。WordPress公式の安全対策ガイドも参考になります。
セキュリティプラグインを入れれば安心ですか?
プラグインは、ログインの保護や不審な動きの確認などを助けることがあります。ただし、導入するだけで、PHPの修正やすべての安全確認が終わるわけではありません。
どの機能が必要かを考えずに複数を入れると、機能の重複や設定の衝突、正常な利用者がログインできなくなる問題につながることもあります。現在の構成、サーバー側の機能、管理方法を確認してから選ぶのがおすすめです。
セキュリティ確認を依頼すると、どんな報告が役立つ?
結果を受け取ったあとに動けるよう、「確認したこと」「確認できなかったこと」「次に必要なこと」が分かれていると役立ちます。例えば次のような項目です。
確認した範囲:どのサイト、管理画面、サーバーの何を確認したか。
分かったこと:確認した時点の状況と、その根拠。
未確認のこと:権限や情報が足りず、まだ判断できない部分。
次に考えること:急ぐ対応、確認先、追加作業が必要かどうか。
これは一般的な報告項目の例です。対象や方法は事前に相談して決めます。外部から見える情報だけで確認できることと、許可を得て管理画面・サーバー側で確認することは異なります。
「問題がないと保証してほしい」「過去の侵入の有無を完全に調べたい」といった場合は、必要な調査範囲が広くなります。必要に応じて専門の調査機関への相談も含め、できる範囲を確認します。
WordPressのセキュリティについて、よくある質問
WordPressを最新にすればPHPの問題も直りますか?
今回のPHPの問題はサーバー側の修正が必要です。WordPressを最新にすることも大切ですが、それだけでPHPの対応が済むとは限りません。サーバー会社に確認してください。
サイトが普通に表示されていれば、安全ですか?
表示できるだけでは、脆弱性への対応状況や、過去の被害の有無は分かりません。更新状況、提供元の案内、必要な確認を別に行います。
PHPを更新すると、サイトが動かなくなることはありますか?
古いプラグインやテーマなどとの相性で、表示や機能に問題が出る場合があります。控えと戻し方を確認し、可能なら事前検証を行います。ただし、重大な脆弱性を長く放置せず、提供元と急いで対応を進めることが大切です。
何を調べればよいか分からなくても相談できますか?
はい。サイトのURLと「PHPの対応状況を知りたい」「WordPressの設定が気になる」など、分かる範囲からお知らせください。確認先と、できる作業を整理します。
WordPressやサーバーの安全面が気になる方へ
「PHPのお知らせを見たけれど、自分のサイトに何が必要か分からない」「WordPressの設定を長い間確認していない」「まずは現在の状況を整理してほしい」。そうした段階でもご相談いただけます。
ご相談の際は、サイトのURLと気になっていること、分かればサーバー会社からの公開案内や現在の管理状況をお知らせください。作業が必要か分からない場合も大丈夫です。ご希望の予算があれば、その範囲で何ができるか、優先する作業や段階的な進め方を検討してご案内します。
初回のご連絡では、パスワード、認証コード、非公開のログ、顧客情報を送らないでください。必要な情報と安全な共有方法は、確認する範囲を相談したうえでご案内します。
WordPressの安全確認、分からないところからご相談ください。
サイトのURLと気になることを、分かる範囲でお知らせください。ご希望の予算があれば、その範囲で全体が可能か、難しい場合はどこまでできるかを整理してご案内します。予算未定でも大丈夫です。
初回にパスワードや認証コードは不要です。ご相談後のやり取りは専用の非公開案件ルームで、テキストを使って進めます。
参考資料:IPAのPHP脆弱性対策、PHP開発元のセキュリティ情報、WordPress公式のお知らせ。情報確認日:2026年10月28日。画像は記事のための架空のイメージです。最新の案内は各提供元をご確認ください。